Використовуйте стрілки для навігації по слайдам. Натисніть Пробіл або Enter, щоб призупинити автопрокрутку.
Потужні VPS/VDS сервери
Повний контроль, гнучка конфігурація та високопродуктивне середовище для ваших проєктів
Тарифи VPS
Хостинг Minecraft без лагів
Грайте з друзями на власному сервері - висока стабільність, повна свобода налаштувань.
Тарифи Minecraft
Виділені сервери
Орендуйте повноцінний сервер - максимум ресурсів, без компромісів і обмежень.
Тарифи серверів
Надійний хостинг для сайту
Запускайте свій сайт за кілька хвилин - швидко, стабільно, з підтримкою 24/7
Тарифи веб-хостингу
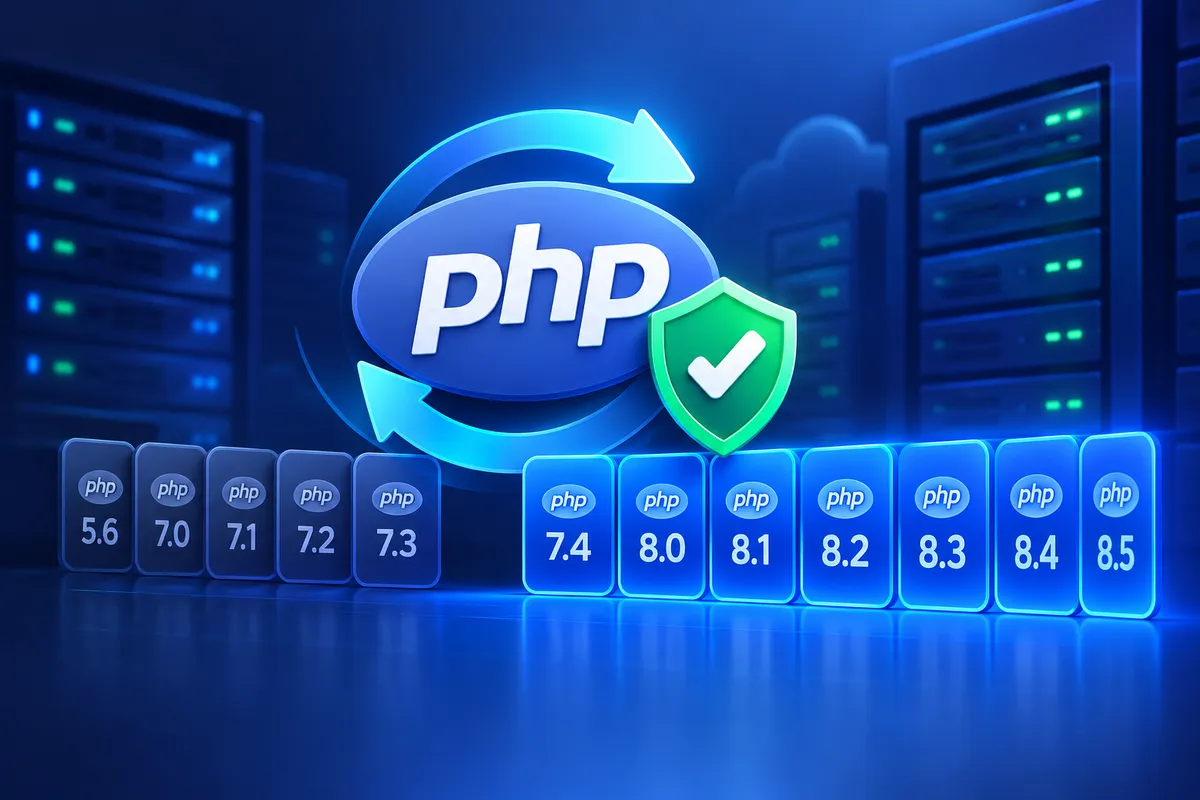
Відновлено підтримку попередніх версій PHP
20
Популярні новини
Після оприлюднення 21 жовтня критичних вразливостей PHP (CVE-2026-109618 та CVE-2026-109619) ми тимчасово вимкнули ті версії PHP, для яких на той момент не існувало виправлень безпеки.
Постачальник нашої платформи підготував бекпорти цих виправлень для версій PHP 5.6 – 7.3 – на додачу до вже випущених минулого тижня оновлених збірок для версій 7.4 – 8.5. Ми розгорнули їх на всій інфраструктурі веб-хостингу, тож усі версії PHP від 5.6 до 8.5 знову доступні, і кожна з них працює на збірці з виправленнями обох вразливостей.
Це ж оновлення усуває вразливість CVE-2026-111497 у розширенні Brotli: для PHP 7.0 і новіших версій бібліотеку Brotli оновлено до 1.2.1.
Що це означає для вас
Якщо під час минулотижневих термінових робіт ваш сайт було переведено на новішу версію PHP, її можна повернути назад. Зверніться до нашої служби підтримки – ми зробимо це за вас.
Якщо ваш сайт працював у штатному режимі, жодних дій не потрібно.
Щодо застарілих версій
PHP 8.1 та старіші версії більше не отримують загальної підтримки безпеки від проєкту PHP. Збірки, які ми використовуємо, містять виправлення саме цих вразливостей, однак наступна вразливість у версії, що не підтримується, може й не отримати такого бекпорту – подібні виправлення не гарантовані.
Ми й надалі залишатимемо ці версії доступними для застосунків, яким вони потрібні. Водночас наполегливо рекомендуємо за можливості перейти на PHP 8.2 або новішу версію – ми з радістю допоможемо спланувати й протестувати оновлення.


