Используйте стрелки для навигации по слайдам. Нажмите Пробел или Enter, чтобы приостановить автопрокрутку.
Мощные VPS/VDS серверы
Полный контроль, гибкая конфигурация и высокопроизводительная среда для ваших проектов
Тарифы VPS
Minecraft-хостинг без лагов
Играйте с друзьями на собственном сервере - высокая стабильность, полная свобода настроек.
Тарифы Minecraft
Выделенные серверы
Арендуйте полноценный сервер - максимум ресурсов, без компромиссов и ограничений.
Тарифы серверов
Надежный хостинг для сайта
Запускайте свой сайт за несколько минут - быстро, стабильно, с поддержкой 24/7
Тарифы веб-хостинга
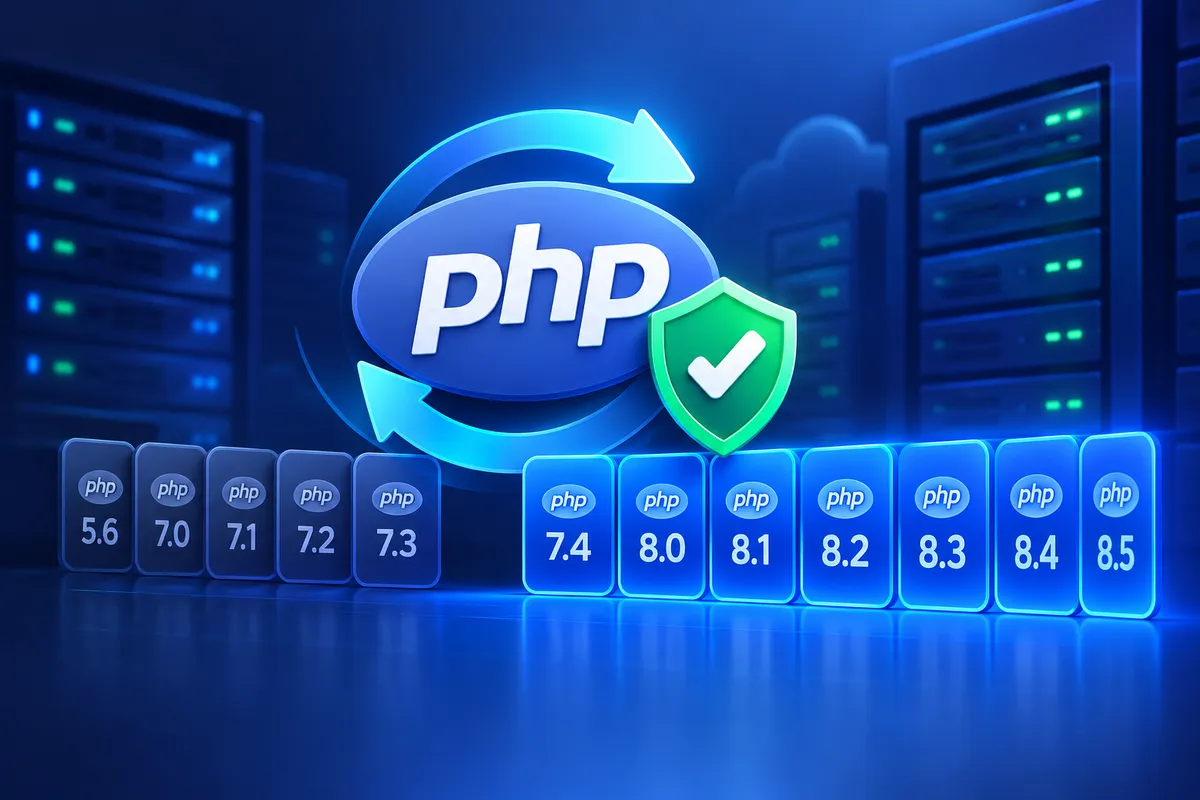
Восстановлена поддержка прежних версий PHP
54
Популярные новости
После публикации 21 октября критических уязвимостей PHP (CVE-2026-109618 и CVE-2026-109619) мы временно отключили те версии PHP, для которых на тот момент не существовало исправлений безопасности.
Поставщик нашей платформы подготовил бэкпорты этих исправлений для версий PHP 5.6 – 7.3 – в дополнение к выпущенным на прошлой неделе обновлённым сборкам для версий 7.4 – 8.5. Мы развернули их на всей инфраструктуре веб-хостинга, поэтому все версии PHP от 5.6 до 8.5 снова доступны, и каждая из них работает на сборке с исправлениями обеих уязвимостей.
Это же обновление устраняет уязвимость CVE-2026-111497 в расширении Brotli: для PHP 7.0 и новее библиотека Brotli обновлена до 1.2.1.
Что это значит для вас
Если во время прошлонедельных экстренных работ ваш сайт был переведён на более новую версию PHP, её можно вернуть обратно. Обратитесь в нашу службу поддержки – мы сделаем это за вас.
Если ваш сайт работал в штатном режиме, никаких действий не требуется.
О устаревших версиях
PHP 8.1 и более ранние версии больше не получают общей поддержки безопасности от проекта PHP. Сборки, которые мы используем, содержат исправления именно этих уязвимостей, однако следующая уязвимость в неподдерживаемой версии может и не получить подобного бэкпорта – такие исправления не гарантированы.
Мы по-прежнему будем оставлять эти версии доступными для приложений, которым они необходимы. При этом настоятельно рекомендуем по возможности перейти на PHP 8.2 или более новую версию – мы с радостью поможем спланировать и протестировать обновление.


